DOANH NGHIỆP CẦN TĂNG TỐC PHÒNG THỦ MẠNG TRƯỚC THÁCH THỨC TỪ AI VÀ MÁY TÍNH LƯỢNG TỬ
VN168
1 giờ trước1k lượt xem
Sự phát triển nhanh của trí tuệ nhân tạo và máy tính lượng tử đang đặt doanh nghiệp trước những thách thức an ninh mạng mới. Khi AI có thể giúp phát hiện lỗ hổng và tự động hóa nhiều hoạt động với tốc độ cao, lực lượng phòng thủ cũng cần thay đổi cách tiếp cận: từ xử lý sự cố sau khi xảy ra sang chủ động phát hiện, kiểm soát và ứng phó sớm với các nguy cơ.
Doanh nghiệp cần chuyển từ phòng thủ bị động sang chủ động
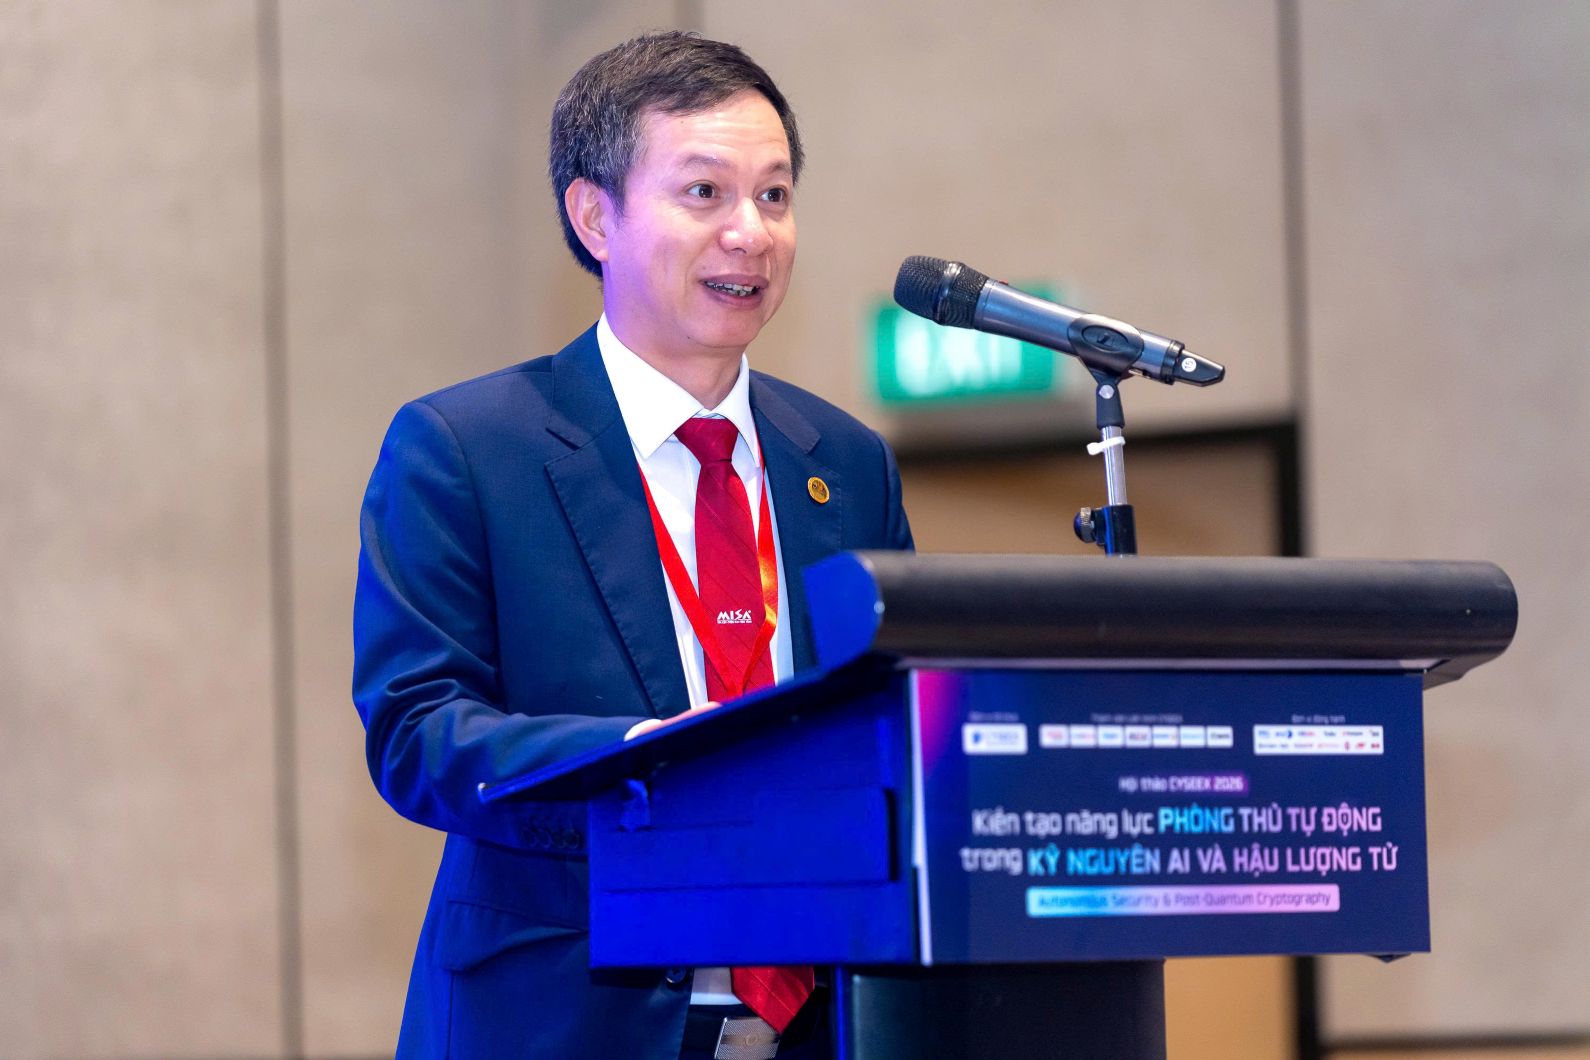
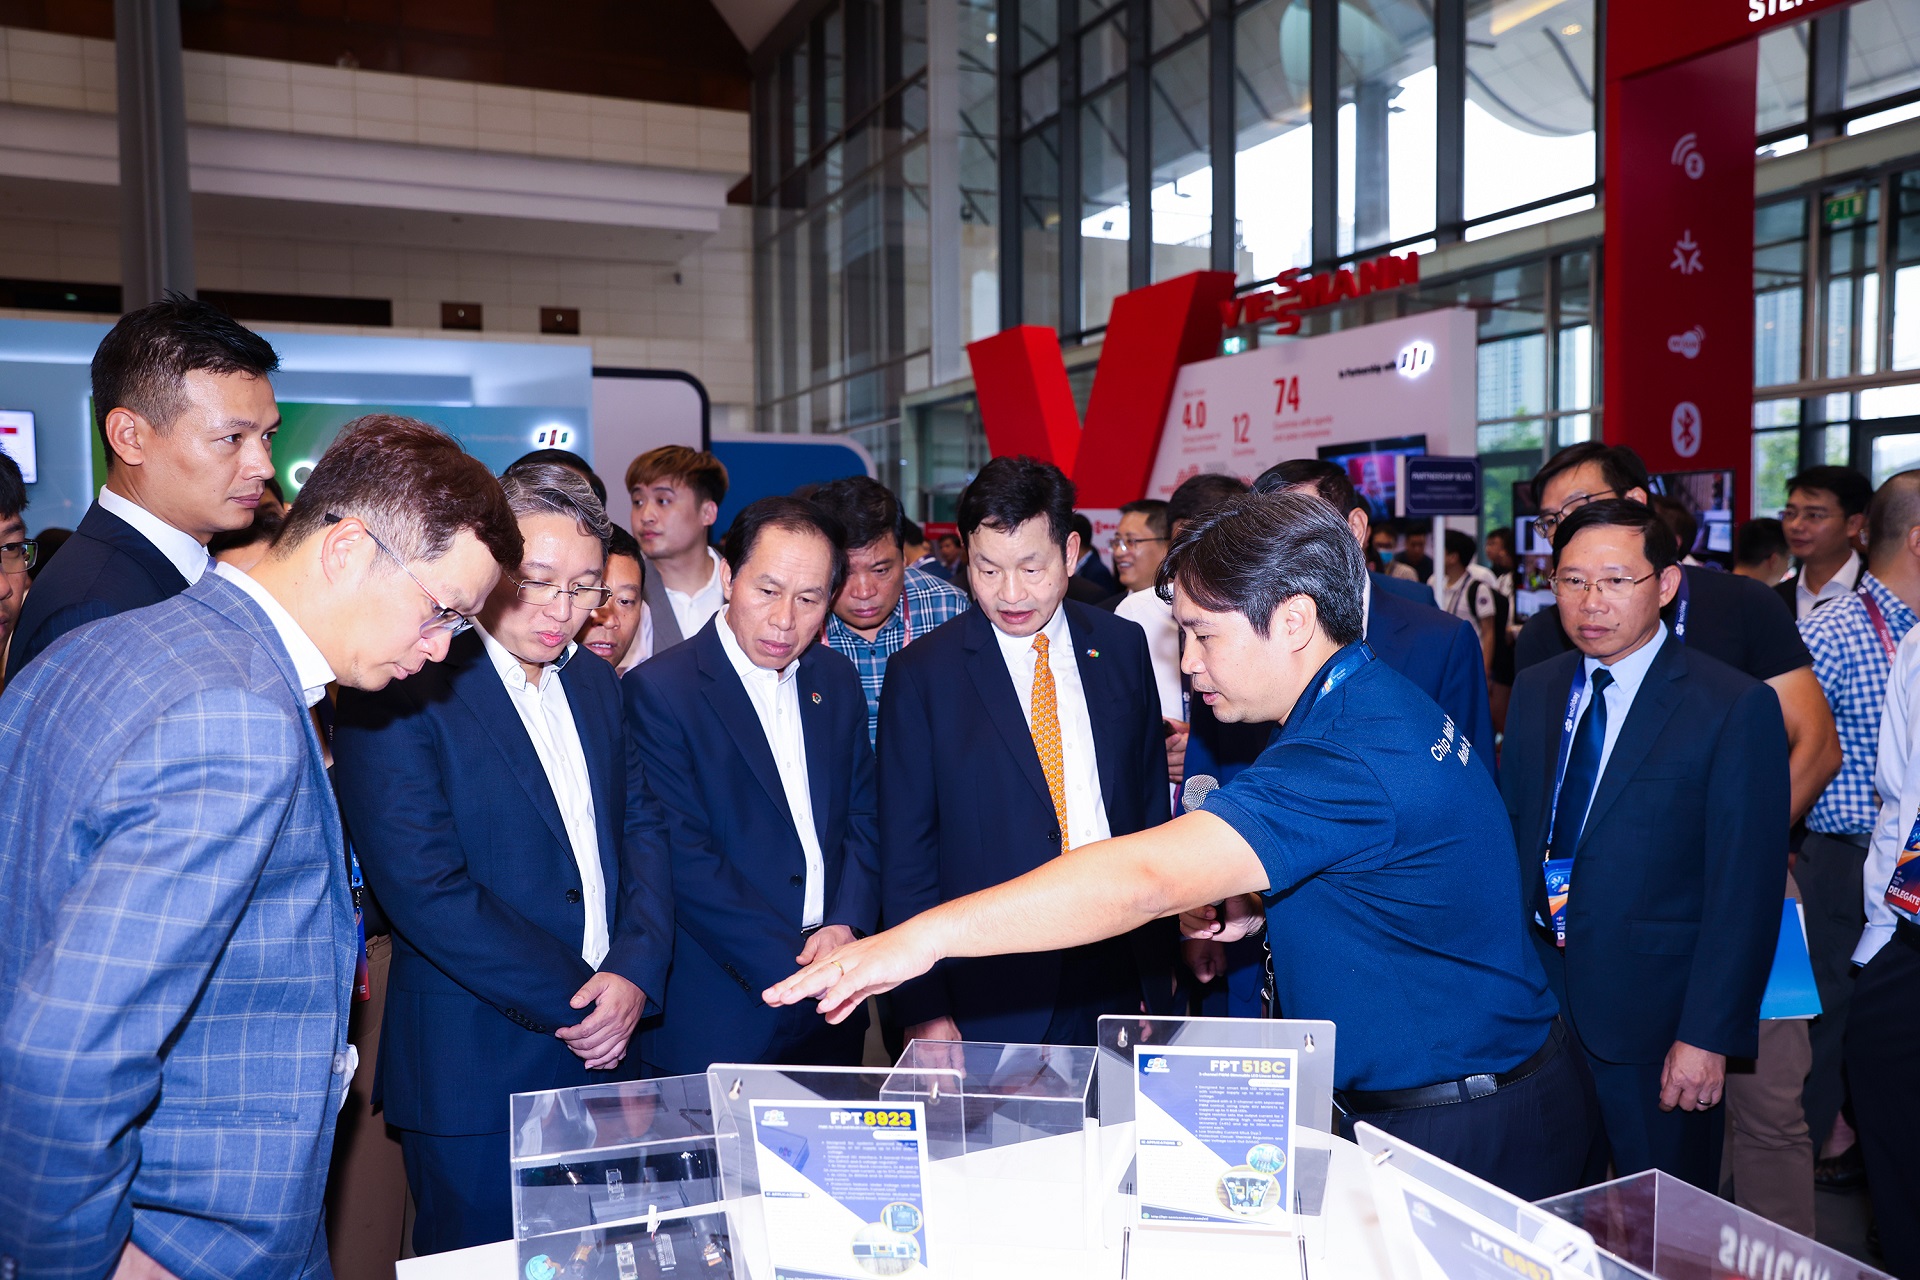
Tại hội thảo “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử” ngày 21/10/2026, Liên minh An toàn thông tin CYSEEX nhấn mạnh yêu cầu nâng cao năng lực bảo vệ hệ thống và dữ liệu trước những rủi ro công nghệ mới.
Một trong những định hướng trọng tâm là tăng cường ứng dụng AI vào phòng thủ mạng, đồng thời chuẩn bị cho quá trình chuyển đổi sang các công nghệ mật mã có khả năng chống lại những nguy cơ trong kỷ nguyên máy tính lượng tử.
Điều này cho thấy bài toán an ninh mạng của doanh nghiệp không còn chỉ nằm ở việc đầu tư thêm công cụ bảo mật, mà còn đòi hỏi thay đổi về quy trình, dữ liệu, nhân lực và phương thức tổ chức phòng thủ.
Phát hiện 307 lỗ hổng qua các đợt diễn tập an ninh mạng
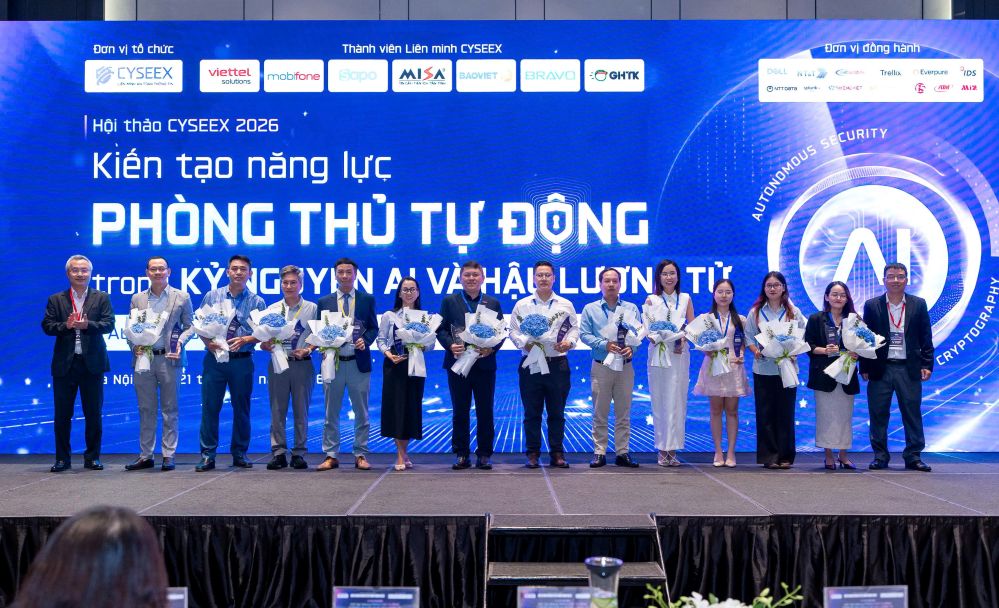
Theo báo cáo tại hội thảo, trong 9 tháng đầu năm 2026, CYSEEX đã tổ chức 7 đợt diễn tập trên 14 hệ thống, qua đó phát hiện 307 lỗ hổng an ninh mạng.
Hoạt động diễn tập thường xuyên giúp doanh nghiệp kiểm tra khả năng chống chịu của hệ thống trong các tình huống mô phỏng tấn công thực tế.
Đây cũng là cơ hội để đội ngũ an toàn thông tin rèn luyện quy trình từ:
Phát hiện → đánh giá → xử lý → khắc phục → phục hồi sau sự cố.
Việc số lượng lỗ hổng thuộc nhóm đặc biệt nghiêm trọng có xu hướng giảm cho thấy hoạt động kiểm thử, rà soát và khắc phục định kỳ có thể góp phần nâng cao mức độ an toàn của hệ thống.
AI Agent giúp giảm 65–75% thời gian xử lý cảnh báo thủ công
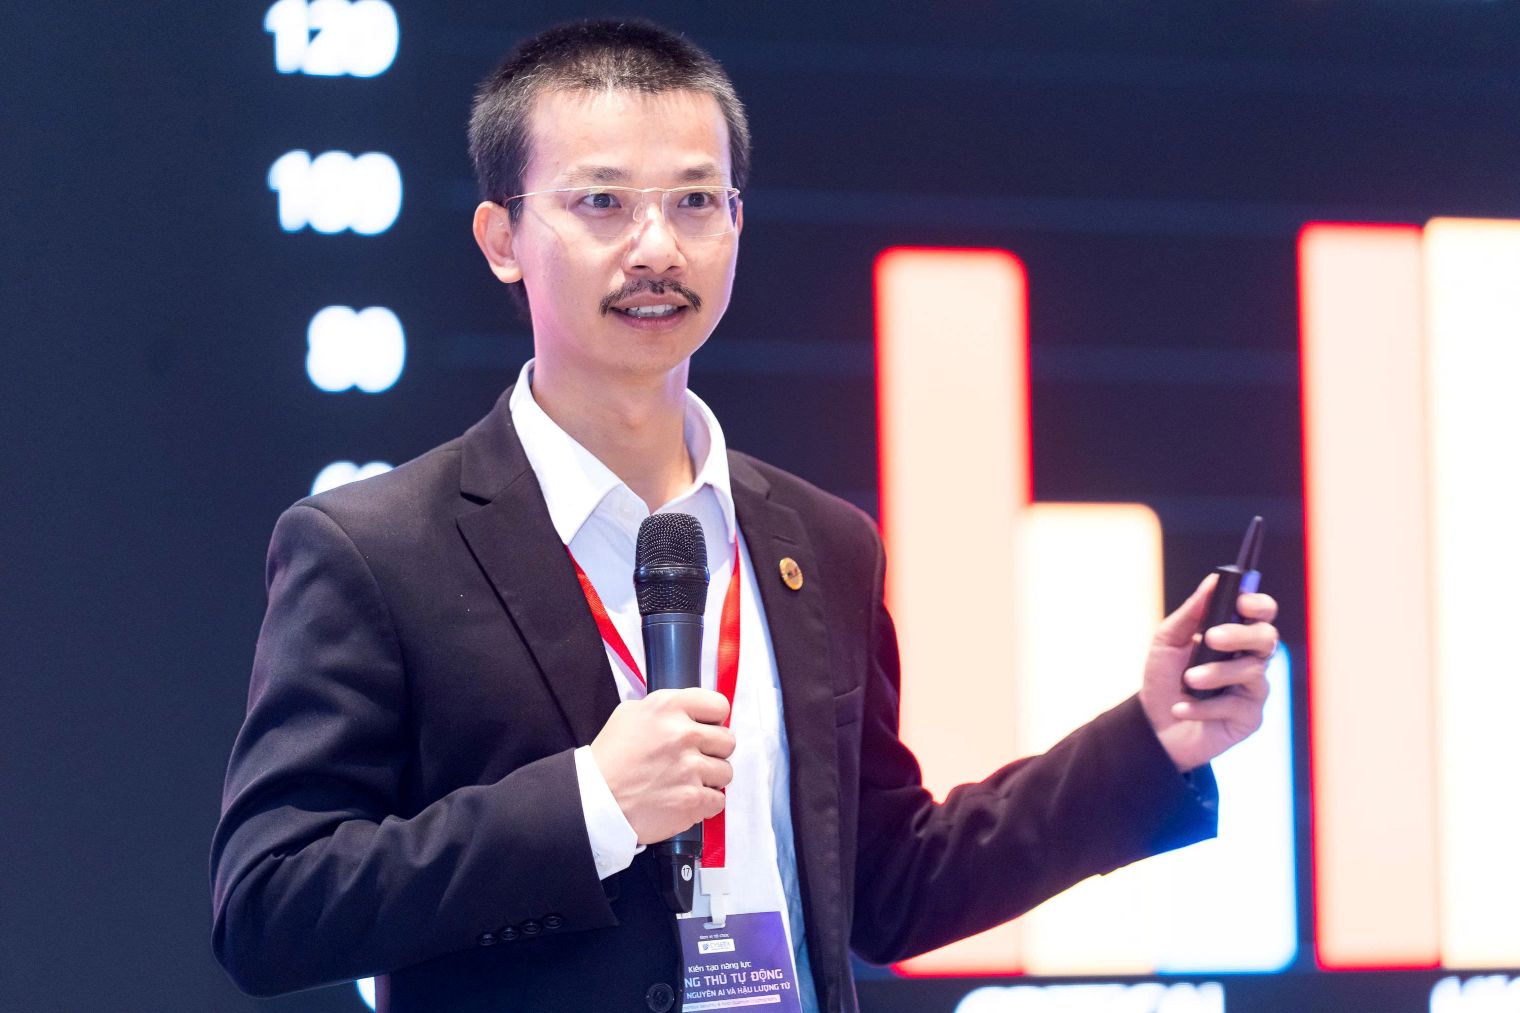
Một trong những điểm đáng chú ý là việc CYSEEX triển khai 18 tác nhân AI – AI Agent trong hoạt động an toàn thông tin.
Các tác nhân này được chia thành ba nhóm chính gồm:
Phòng thủ hệ thống;
Mô phỏng tấn công;
Bảo mật trong quá trình phát triển phần mềm.
Theo kết quả được công bố, ứng dụng AI giúp giảm khoảng 65–75% thời gian xử lý cảnh báo thủ công.
Tỷ lệ phát hiện và ứng phó với các hình thức tấn công mới cũng được ghi nhận tăng từ 50% lên 90%.
Các AI Agent còn hỗ trợ phát hiện hơn 120 lỗ hổng và rút ngắn đáng kể thời gian rà soát mã nguồn.
Những kết quả này cho thấy AI có thể trở thành công cụ hỗ trợ mạnh cho đội ngũ an ninh mạng khi được giao đúng nhiệm vụ và tích hợp phù hợp vào quy trình vận hành.
AI hỗ trợ, con người vẫn phải kiểm soát
Tự động hóa không đồng nghĩa với việc trao toàn bộ quyền quyết định cho AI.
Theo định hướng được đưa ra tại hội thảo, việc mở rộng AI Agent cần tuân thủ nguyên tắc tự động hóa có kiểm soát.
Các hành động của hệ thống AI phải có khả năng:
Giám sát – truy vết – giới hạn quyền hạn – kiểm tra trách nhiệm.
Đối với các quyết định có mức độ rủi ro cao, con người vẫn phải giữ vai trò phê duyệt.
Đây là nguyên tắc quan trọng bởi một hệ thống AI có quyền truy cập lớn nhưng thiếu cơ chế kiểm soát có thể tự tạo ra thêm rủi ro cho chính hạ tầng mà nó được giao nhiệm vụ bảo vệ.
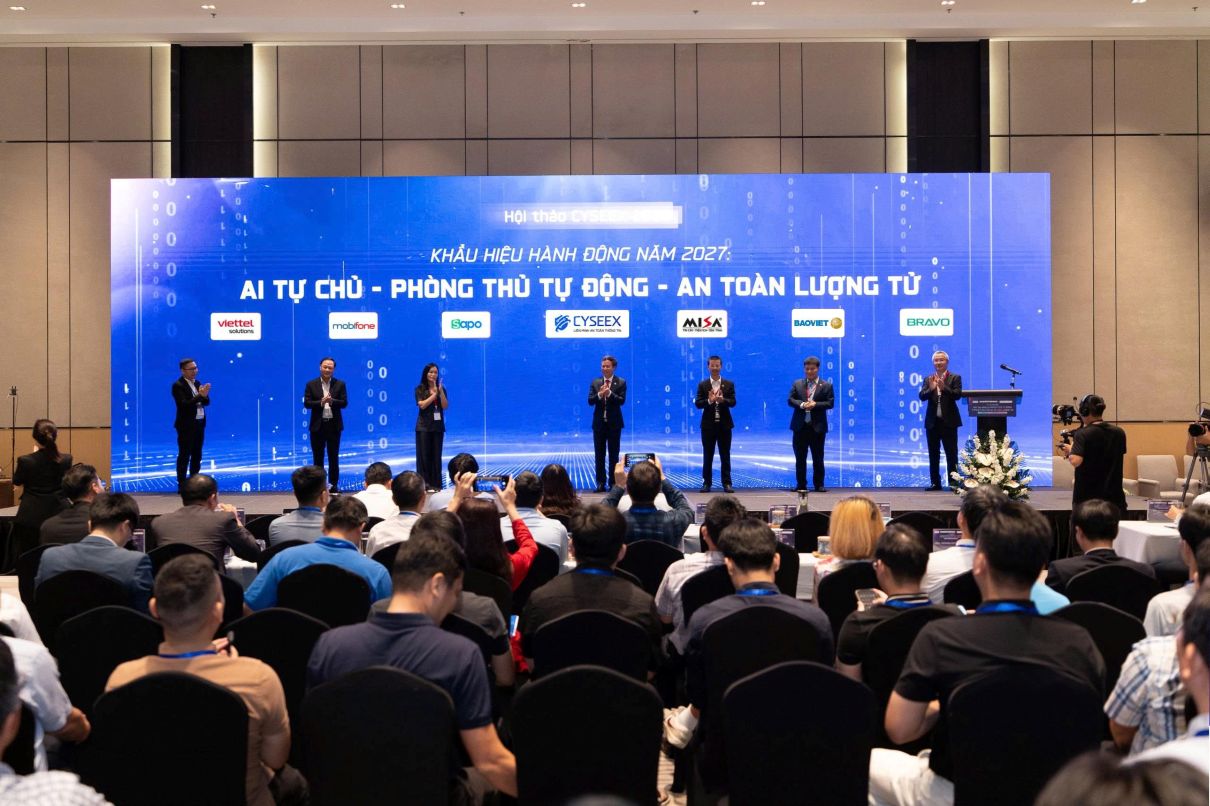
“AI tự chủ – Phòng thủ chủ động – An toàn lượng tử”
Từ những kết quả triển khai trong năm 2026, CYSEEX xác định khẩu hiệu hành động năm 2027 là:
“AI tự chủ – Phòng thủ chủ động – An toàn lượng tử”.
Định hướng này tập trung vào ba vấn đề đang ngày càng gắn chặt với nhau.
Thứ nhất là ứng dụng AI nhằm tăng tốc độ phát hiện và xử lý sự cố.
Thứ hai là chuyển từ cách ứng phó sau khi bị tấn công sang chủ động tìm kiếm, kiểm tra và khắc phục điểm yếu.
Thứ ba là chuẩn bị sớm cho những thay đổi về bảo mật có thể xuất hiện khi năng lực của máy tính lượng tử tiếp tục phát triển.
Doanh nghiệp cần chuẩn bị cho mật mã hậu lượng tử ngay từ bây giờ
Bên cạnh AI, mật mã hậu lượng tử là một nội dung quan trọng được các chuyên gia cảnh báo doanh nghiệp cần quan tâm sớm.
Quá trình chuyển đổi không thể thực hiện trong thời gian ngắn bởi có thể tác động tới hàng loạt thành phần như hệ thống, thiết bị, kết nối, phần mềm và chuỗi cung ứng công nghệ.
Theo đề xuất tại hội thảo, doanh nghiệp cần bắt đầu từ việc:
Kiểm kê các thuật toán mã hóa và chứng thư số đang sử dụng;
Xác định những dữ liệu cần được bảo vệ trong dài hạn;
Đánh giá mức độ sẵn sàng của hệ thống;
Xây dựng khả năng thay đổi thuật toán mã hóa linh hoạt;
Thử nghiệm kết hợp công nghệ hiện tại với công nghệ hậu lượng tử;
Làm rõ lộ trình chuyển đổi của nhà cung cấp;
Xác định thời gian, ngân sách và người chịu trách nhiệm.
Chuẩn bị sớm giúp doanh nghiệp giảm nguy cơ rơi vào tình trạng bị động nếu các phương thức mã hóa hiện tại dần không còn đáp ứng yêu cầu bảo vệ dữ liệu trong tương lai.
Bảo mật trong kỷ nguyên AI không chỉ là bài toán công nghệ
Một hệ thống AI mạnh không đồng nghĩa với một hệ thống phòng thủ mạng an toàn.
Trước khi tăng cường tự động hóa, doanh nghiệp cần chuẩn bị đầy đủ về dữ liệu, tài sản cần bảo vệ, quyền truy cập, trách nhiệm và cơ chế quản trị.
Điều quan trọng là xác định rõ AI được phép làm gì, không được phép làm gì và những tình huống nào bắt buộc phải có sự can thiệp của con người.
Mô hình phù hợp vì vậy không phải:
“AI thay con người bảo vệ hệ thống”
mà là:
“AI tăng tốc phát hiện và xử lý – con người kiểm soát quyết định và chịu trách nhiệm”.
Diễn tập thực chiến cần trở thành hoạt động thường xuyên
Các kết quả từ hoạt động của CYSEEX cũng cho thấy giá trị của việc diễn tập an ninh mạng định kỳ.
Thay vì chờ đến khi xảy ra sự cố mới kiểm tra khả năng phản ứng, doanh nghiệp có thể chủ động mô phỏng các kịch bản tấn công để phát hiện điểm yếu trước.
Hoạt động này giúp kiểm tra đồng thời ba yếu tố:
Công nghệ – Quy trình – Con người.
Một hệ thống có công nghệ tốt nhưng nhân sự không biết cách xử lý sự cố vẫn có thể gặp rủi ro. Ngược lại, đội ngũ có kinh nghiệm nhưng thiếu dữ liệu và công cụ phù hợp cũng khó phản ứng đủ nhanh trước các cuộc tấn công tự động hóa.
An toàn thông tin cần đi cùng quá trình chuyển đổi số
Khi doanh nghiệp tăng tốc chuyển đổi số, dữ liệu, phần mềm, nền tảng trực tuyến và AI ngày càng tham gia sâu vào quy trình hoạt động.
Điều này đồng nghĩa bề mặt tấn công cũng có thể mở rộng.
Vì vậy, an toàn thông tin không nên được triển khai như một hạng mục bổ sung sau khi hệ thống đã hoàn thành, mà cần được tính đến ngay từ quá trình thiết kế, phát triển, triển khai và vận hành.
Đối với doanh nghiệp, bảo mật tốt không chỉ giúp hạn chế sự cố mà còn góp phần bảo vệ dữ liệu khách hàng, uy tín thương hiệu và tính liên tục của hoạt động kinh doanh.
Chủ động phòng thủ để thích ứng với kỷ nguyên AI và hậu lượng tử
AI đang tạo ra công cụ mạnh hơn cho cả lực lượng tấn công lẫn phòng thủ.
Trong tương lai, máy tính lượng tử cũng có thể đặt ra những yêu cầu hoàn toàn mới đối với các hệ thống mật mã đang được sử dụng hiện nay.
Do đó, doanh nghiệp cần bắt đầu xây dựng năng lực dài hạn từ ngay bây giờ, thay vì chỉ xử lý từng sự cố riêng lẻ.
Phòng thủ chủ động – AI có kiểm soát – diễn tập thường xuyên – quản trị quyền truy cập – chuẩn bị mật mã hậu lượng tử sẽ là những yếu tố quan trọng trong chiến lược an toàn thông tin của doanh nghiệp trong những năm tới.