LUẬT AN NINH MẠNG 2025: NHỮNG ĐIỂM MỚI DOANH NGHIỆP CẦN CHÚ Ý KHI THỰC THI
VN168
1 giờ trước1k lượt xem
Luật An ninh mạng năm 2025 chính thức có hiệu lực từ ngày 01/07/2026, đánh dấu bước thay đổi đáng chú ý trong cách tiếp cận bảo vệ không gian mạng tại Việt Nam. Luật không chỉ tập trung vào xử lý sự cố mà chuyển mạnh sang chủ động phòng ngừa, bảo vệ dữ liệu, nâng cao năng lực tự chủ công nghệ và tăng trách nhiệm của các tổ chức, doanh nghiệp tham gia môi trường số.
Luật An ninh mạng 2025 đặt ra yêu cầu mới trong kỷ nguyên số
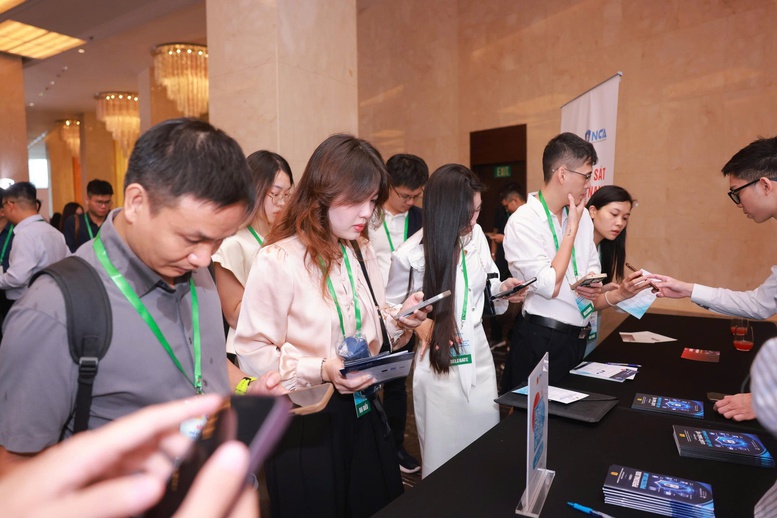
Ngày 21/08/2026, Bộ Công an phối hợp với Hiệp hội An ninh mạng quốc gia (NCA) tổ chức Hội nghị phổ biến, hướng dẫn Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân cho các bộ, ngành, tổ chức và doanh nghiệp trong và ngoài nước.
Sự kiện diễn ra trong bối cảnh kinh tế số phát triển nhanh, dữ liệu ngày càng trở thành nguồn lực quan trọng nhưng đồng thời các nguy cơ như tấn công mạng, lộ lọt dữ liệu, lừa đảo trực tuyến và tội phạm công nghệ cao cũng ngày càng phức tạp.
Theo nội dung được phổ biến tại hội nghị, Luật An ninh mạng năm 2025 gồm 8 chương, 45 điều và có hiệu lực từ ngày 01/07/2026. Một trong những thay đổi đáng chú ý là việc thống nhất đầu mối quản lý nhà nước về an ninh mạng và an toàn thông tin mạng.
Chuyển từ phòng thủ sang chủ động bảo vệ an ninh mạng
Một trong những định hướng nổi bật của Luật An ninh mạng 2025 là chuyển từ tư duy chủ yếu xử lý khi sự cố đã xảy ra sang chủ động phòng ngừa, phát hiện và vô hiệu hóa nguy cơ từ sớm, từ xa.
Điều này đặt ra yêu cầu cao hơn đối với các cơ quan, tổ chức và doanh nghiệp trong việc xây dựng năng lực tự bảo vệ.
Thay vì chỉ đầu tư công cụ khi xảy ra sự cố, các đơn vị cần chủ động:
Nhận diện hệ thống và dữ liệu quan trọng;
Đánh giá nguy cơ an ninh mạng;
Xây dựng phương án phòng ngừa;
Theo dõi và phát hiện dấu hiệu bất thường;
Xây dựng quy trình ứng phó sự cố;
Duy trì khả năng phục hồi hệ thống.
Luật đồng thời khuyến khích đầu tư cho khoa học, công nghệ và phát triển các sản phẩm, dịch vụ an ninh mạng “Make in Vietnam”, qua đó nâng cao năng lực tự chủ an ninh mạng quốc gia.
“An ninh dữ liệu” lần đầu được xác lập thành khái niệm pháp lý độc lập
Một điểm mới đáng chú ý là an ninh dữ liệu được xác định như một khái niệm pháp lý độc lập.
Điều này phản ánh sự thay đổi trong cách nhìn nhận về dữ liệu.
Dữ liệu ngày nay không chỉ là đối tượng cần bảo vệ mà còn được xem là nguồn lực chiến lược, có giá trị đối với hoạt động quản lý, sản xuất, kinh doanh và phát triển kinh tế số.
Đối với doanh nghiệp, điều này đồng nghĩa với việc quản trị dữ liệu cần được đặt ngang hàng với nhiều hoạt động quản trị quan trọng khác.
Doanh nghiệp cần biết:
Đang thu thập những loại dữ liệu nào;
Dữ liệu được lưu trữ ở đâu;
Ai có quyền truy cập;
Dữ liệu được chia sẻ với bên nào;
Hệ thống nào xử lý dữ liệu;
Phải làm gì khi xảy ra lộ lọt hoặc mất dữ liệu.
Nghiêm cấm sử dụng AI để giả mạo video, hình ảnh và giọng nói
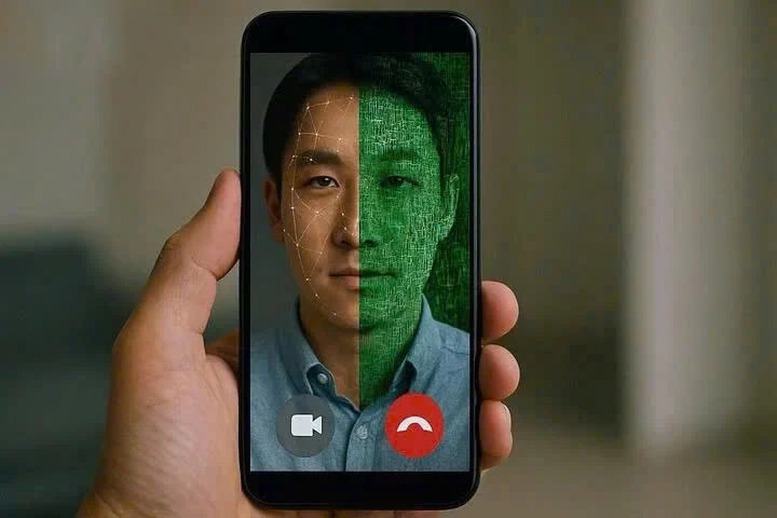
Sự phát triển mạnh của AI tạo sinh và công nghệ deepfake đặt ra nhiều rủi ro mới đối với người dùng và doanh nghiệp.
Luật An ninh mạng 2025 đã bổ sung, cụ thể hóa các hành vi bị nghiêm cấm trong bối cảnh công nghệ mới phát triển nhanh.
Đáng chú ý, luật nghiêm cấm việc sử dụng trí tuệ nhân tạo hoặc công nghệ mới để giả mạo trái pháp luật video, hình ảnh hoặc giọng nói của người khác.
Quy định này tạo thêm cơ sở pháp lý để xử lý các hành vi lợi dụng deepfake nhằm:
Giả mạo danh tính;
Lừa đảo;
Vu khống;
Tống tiền;
Xâm phạm danh dự, nhân phẩm;
Tạo nội dung giả gây thiệt hại cho tổ chức, cá nhân.
Trong bối cảnh nội dung do AI tạo ra ngày càng giống thật, doanh nghiệp sử dụng AI trong truyền thông và sản xuất nội dung cần đặc biệt chú ý đến quyền sử dụng hình ảnh, giọng nói và danh tính của cá nhân.
Siết chặt hành vi thu thập, mua bán và sử dụng trái phép dữ liệu cá nhân
Luật tiếp tục tăng cường bảo vệ dữ liệu cá nhân trên môi trường mạng.
Các hành vi thu thập, sử dụng, phát tán, trao đổi, chuyển nhượng hoặc kinh doanh trái pháp luật thông tin và dữ liệu cá nhân thuộc nhóm hành vi bị nghiêm cấm.
Việc sử dụng danh tính, giấy tờ hoặc thông tin của người khác để mở tài khoản, thành lập doanh nghiệp hay mua bán dữ liệu tài khoản cũng được đặt trong phạm vi kiểm soát.
Những quy định này nhằm xử lý sâu hơn các mắt xích thường xuất hiện trong hoạt động lừa đảo trên không gian mạng như:
Dữ liệu cá nhân bị đánh cắp → tài khoản giả mạo → giao dịch gian lận → lừa đảo người dùng.
Đối với doanh nghiệp, việc quản lý dữ liệu khách hàng vì vậy không chỉ là vấn đề kỹ thuật mà còn là trách nhiệm pháp lý và quản trị rủi ro.
Doanh nghiệp cung cấp dịch vụ trên không gian mạng chịu trách nhiệm cao hơn
Luật An ninh mạng 2025 cũng tăng trách nhiệm của doanh nghiệp cung cấp dịch vụ trên:
Không gian mạng;
Mạng viễn thông;
Internet;
Các dịch vụ gia tăng tại Việt Nam.
Các nghĩa vụ này được áp dụng đối với cả doanh nghiệp trong nước và doanh nghiệp nước ngoài cung cấp dịch vụ tại Việt Nam.
Theo đó, doanh nghiệp có trách nhiệm tham gia bảo đảm môi trường mạng an toàn, ngăn chặn thông tin vi phạm và phối hợp với cơ quan chức năng trong quá trình xác minh, điều tra và xử lý hành vi xâm phạm an ninh mạng.
Quy định thời hạn 24 giờ và 6 giờ trong xử lý nội dung vi phạm
Một điểm doanh nghiệp cung cấp dịch vụ số cần đặc biệt lưu ý là thời hạn xử lý yêu cầu của lực lượng chuyên trách.
Theo nội dung tài liệu, doanh nghiệp phải ngăn chặn, chia sẻ, xóa bỏ thông tin hoặc gỡ bỏ dịch vụ, ứng dụng có nội dung vi phạm chậm nhất trong 24 giờ kể từ khi nhận được yêu cầu của lực lượng chuyên trách.
Trong trường hợp khẩn cấp có nguy cơ đe dọa an ninh quốc gia, thời hạn có thể rút xuống không quá 6 giờ.
Quy định này đặt ra yêu cầu doanh nghiệp phải chuẩn bị sẵn cơ chế tiếp nhận và xử lý yêu cầu, thay vì chờ khi có tình huống phát sinh mới xây dựng quy trình.
Bảo vệ hệ thống thông tin theo cấp độ rủi ro
Một thay đổi quan trọng khác là việc bảo vệ an ninh mạng được triển khai theo cấp độ của hệ thống thông tin.
Cách tiếp cận này dựa trên mức độ rủi ro và tầm quan trọng của từng hệ thống, thay vì áp dụng cùng một mô hình bảo vệ cho tất cả các đơn vị.
Doanh nghiệp vì vậy cần xác định rõ hệ thống của mình thuộc cấp độ nào và triển khai các biện pháp bảo vệ tương ứng.
Những hệ thống chứa dữ liệu quan trọng, thông tin khách hàng hoặc giữ vai trò thiết yếu đối với hoạt động kinh doanh cần được ưu tiên bảo vệ cao hơn.
Tăng cường bảo vệ trẻ em và nhóm dễ bị tổn thương trên không gian mạng
Luật An ninh mạng 2025 không chỉ tập trung bảo vệ hệ thống và dữ liệu mà còn mở rộng các quy định bảo vệ con người trên môi trường số.
Trong đó, luật tăng cường bảo vệ trẻ em trên không gian mạng, đồng thời mở rộng phạm vi bảo vệ đối với người cao tuổi và người gặp khó khăn trong nhận thức, làm chủ hành vi.
Đây là nội dung đáng chú ý đối với các nền tảng số, doanh nghiệp cung cấp nội dung và dịch vụ có lượng lớn người dùng cá nhân.
Doanh nghiệp cần quan tâm hơn đến thiết kế sản phẩm, nội dung và cơ chế bảo vệ phù hợp với các nhóm người dùng dễ bị tổn thương.
Khuyến khích phát triển sản phẩm an ninh mạng trong nước
Song song với việc tăng yêu cầu về quản lý, pháp luật mới cũng tạo thêm dư địa cho phát triển công nghệ.
Nhà nước khuyến khích nghiên cứu, phát triển và ứng dụng khoa học – công nghệ trong lĩnh vực an ninh mạng, đồng thời ưu tiên đầu tư hạ tầng, sản phẩm và dịch vụ an ninh mạng trong nước.
Đây có thể trở thành cơ hội cho các doanh nghiệp công nghệ Việt Nam phát triển những sản phẩm như:
Giải pháp bảo mật dữ liệu;
Nền tảng giám sát an ninh mạng;
Công cụ phát hiện gian lận;
Hệ thống xác thực;
Công nghệ nhận diện nội dung giả mạo;
Giải pháp bảo vệ dữ liệu cá nhân;
Các công cụ quản trị và cảnh báo rủi ro.
Doanh nghiệp cần chuẩn bị gì khi thực thi Luật An ninh mạng 2025?
Việc luật đã có hiệu lực từ 01/07/2026 đồng nghĩa với việc doanh nghiệp cần chủ động rà soát lại hệ thống quản trị an ninh mạng và dữ liệu của mình.
Trước mắt, doanh nghiệp nên tập trung vào một số nhóm công việc quan trọng:
Rà soát toàn bộ hệ thống thông tin đang vận hành;
Xác định và phân loại dữ liệu quan trọng;
Kiểm soát quyền truy cập;
Xây dựng quy trình xử lý sự cố;
Kiểm tra hoạt động thu thập và sử dụng dữ liệu cá nhân;
Rà soát quy trình sử dụng AI;
Đào tạo nhận thức an ninh mạng cho nhân viên;
Xây dựng cơ chế phối hợp khi có yêu cầu từ cơ quan chức năng;
Kiểm tra các nhà cung cấp và dịch vụ công nghệ bên thứ ba.
Đặc biệt, đối với doanh nghiệp đang ứng dụng AI, cần thiết lập nguyên tắc rõ ràng về dữ liệu nào được phép đưa vào công cụ AI, cách sử dụng hình ảnh – giọng nói của cá nhân và trách nhiệm kiểm tra nội dung do AI tạo ra.
An ninh mạng cần trở thành một phần của quản trị doanh nghiệp
Những thay đổi trong Luật An ninh mạng 2025 cho thấy an ninh mạng không còn chỉ là công việc của bộ phận công nghệ thông tin.
Trong môi trường kinh tế số, vấn đề này liên quan trực tiếp đến:
Quản trị doanh nghiệp – dữ liệu – khách hàng – thương hiệu – tài chính – pháp lý – khả năng vận hành.
Một sự cố mạng có thể đồng thời gây mất dữ liệu, gián đoạn hoạt động, thiệt hại tài chính và ảnh hưởng đến uy tín.
Vì vậy, lãnh đạo doanh nghiệp cần xem an ninh mạng là một phần của chiến lược quản trị rủi ro, thay vì chỉ là khoản chi dành cho kỹ thuật.
Chủ động bảo vệ để phát triển bền vững trong môi trường số
Luật An ninh mạng 2025 thể hiện một cách tiếp cận rõ ràng hơn đối với môi trường số: chủ động phòng ngừa, bảo vệ dữ liệu, nâng cao năng lực tự chủ và tăng trách nhiệm của các chủ thể tham gia không gian mạng.
Đối với tổ chức và doanh nghiệp, việc hiểu và tuân thủ đúng quy định không chỉ giúp giảm rủi ro pháp lý.
Quan trọng hơn, đây là nền tảng để bảo vệ tài sản số, duy trì hoạt động ổn định và xây dựng niềm tin với khách hàng, đối tác.
Khi dữ liệu ngày càng trở thành tài sản quan trọng và AI ngày càng được ứng dụng sâu trong hoạt động sản xuất, kinh doanh, an ninh mạng phải được xây dựng song hành với chuyển đổi số.
Đó cũng là điều kiện để doanh nghiệp có thể đổi mới nhanh hơn nhưng vẫn giữ được khả năng kiểm soát, an toàn và phát triển bền vững.